Empresa investiga si datos que circulan en dark web habrían sido extraídos de sus sistemas
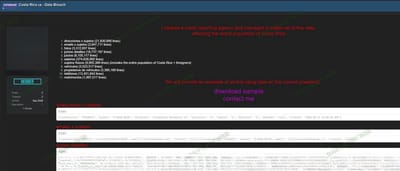
La empresa Cero Riesgo investiga si datos de costarricenses que circulan en la dark web habrían sido extraídos de sus sistemas de información y confirmó que ha recibido una cantidad elevada de ciberataques.
"Determinar si la información que actualmente circula corresponde efectivamente a bases de datos de Cero Riesgo, y en qué medida, es precisamente uno de los objetivos del análisis forense en curso, de tal suerte que ni confirmarlo ni descartarlo resultaría responsable en este momento; mal haríamos en dar por cierto un vínculo que aún no ha sido técnicamente establecido", respondió el abogado Miguel Rodríguez, asesor legal de la compañía.
"Lo que la empresa puede confirmarle hoy es que durante estos días ha recibido una cantidad muy elevada de ataques contra su infraestructura. Lo que no puede confirmar todavía, y no podrá hacerlo hasta que concluya el análisis forense en curso, es si alguno de esos ataques resultó exitoso ni, mucho menos, cuál sería el alcance de una eventual vulneración, si es que esta llegó a producirse", añadió el jurista.
Agregó que por el momento tampoco pueden brindar cifras ni detalles sobre cantidad de información o tipos de registro hasta tanto estos se encuentren debidamente verificados, "ofrecerle un dato preliminar que luego deba corregirse (sea al alza o a la baja) solo generaría mayor incertidumbre en las personas, y eso es justamente lo que entre todos deberíamos evitar".
Adelantó que en caso de confirmarse que la información de alguna persona fue comprometida, la compañía se lo comunicará directamente, de conformidad con lo que establece la ley.
Miles de ciberataques
Rodríguez Espinoza indicó que a lo largo de más de veinte años en el mercado y, el buró de crédito ha sido objeto de cientos de miles de ataques de manera constante.
"Así opera hoy la delincuencia informática; de hecho, por la naturaleza automatizada de estos ataques, un solo actor puede generar decenas de miles de intentos por hora contra un mismo objetivo.
Pese a ello, hasta la fecha, y sin perjuicio de lo que determine el análisis en curso, no se ha producido en más de dos décadas de operación una vulneración grave a la seguridad de nuestros servidores", explicó.
La empresa se encuentra preparando la denuncia correspondiente ante las autoridades competentes, la cual será presentada una vez que se cuente con los informes informáticos completos.
"Desde que se detectó este incremento de actividad hostil, la empresa activó sus protocolos de respuesta y adoptó medidas de contención, a saber, el aislamiento de los componentes que de conformidad con la naturaleza de los ataques podrían haberse visto expuestos, el refuerzo de los controles de acceso y el monitoreo permanente de su infraestructura, todo ello con el apoyo de especialistas externos en seguridad informática", finalizó el abogado.
El caso
El fin de semana pasado, la Dirección Nacional de Ciberseguridad del Micitt, detectó una publicación atribuida a un actor de amenaza en la que se hace referencia a una presunta filtración de información relacionada con ciudadanos nacionales, que serían de 400 millones de datos, entre ellos salarios, direcciones, teléfonos, correos electrónicos y fotografías, entre otros datos.
El actor malicioso también afirma poseer información relacionada con la presidenta Laura Fernández y la estaría utilizando como muestra del conjunto de data.
Se trata de "un actor de amenaza que afirma haber comprometido una agencia de informes crediticios y obtenido una extensa colección de datos de ciudadanos costarricenses, financieros, legales y de propiedades", según Dark Web Intelligence.
"A partir de esta detección, se activaron los procesos de análisis e investigación correspondientes con el objetivo de verificar la autenticidad de la información publicada, determinar su posible origen, alcance y nivel de afectación, así como establecer si existe algún compromiso de sistemas o información de instituciones nacionales", informó Gezer Molina, director nacional de Ciberseguridad.
El lunes 14 de setiembre, el jerarca confirmó que parte de la información de ciudadanos nacionales incluida en una muestra de 10.000 líneas publicadas en la dark web por un actor malicioso es real.
Sin embargo, esto no demuestra la autenticidad de la base de datos completa.
La Agencia de Protección de Datos de los Habitantes (Prodhab) informó que desde que se tuvo conocimiento de los hechos, junto con el Micitt han mantenido una constante comunicación para dar seguimiento a la situación y coordinar las acciones correspondientes dentro del ámbito de sus respectivas competencias.
"La información disponible se encuentra todavía en proceso de análisis y no permite atribuir de manera definitiva el origen de los datos expuestos a una determinada entidad. Para ello será necesario contar con los resultados de los análisis técnicos y forenses correspondientes", señaló la entidad.